

Data centers : la sûreté physique d’une infrastructure critique
En effet, un data center concentre des équipements dont l’arrêt coûte plus cher que leur valeur propre. Dès lors, la sûreté des data centers commence par les accès : qui entre, dans quelle zone, avec quel niveau d’escorte, et ce qui se passe quand un badge ne fonctionne plus.
Les enjeux spécifiques de la sûreté des data centers
- Le zonage en profondeur : périmètre, bâtiment, salles, allées, baies, chaque franchissement doit être contrôlé, tracé et cohérent avec le précédent
- La gestion des intervenants : techniciens clients, mainteneurs, escortes, le flux le plus risqué est celui qu’on a soi-même invité
- La continuité : le dispositif de sûreté lui-même doit être redondant (alimentation, supervision, contrôle d’accès en mode dégradé)
- Les exigences des clients et des référentiels : questionnaires d’audit, certifications, clauses contractuelles, la documentation doit suivre la réalité
- La protection des utilités : groupes électrogènes, refroidissement, arrivées opérateurs, souvent moins protégés que les salles elles-mêmes
Points de vigilance typiques pour la sûreté des data centers
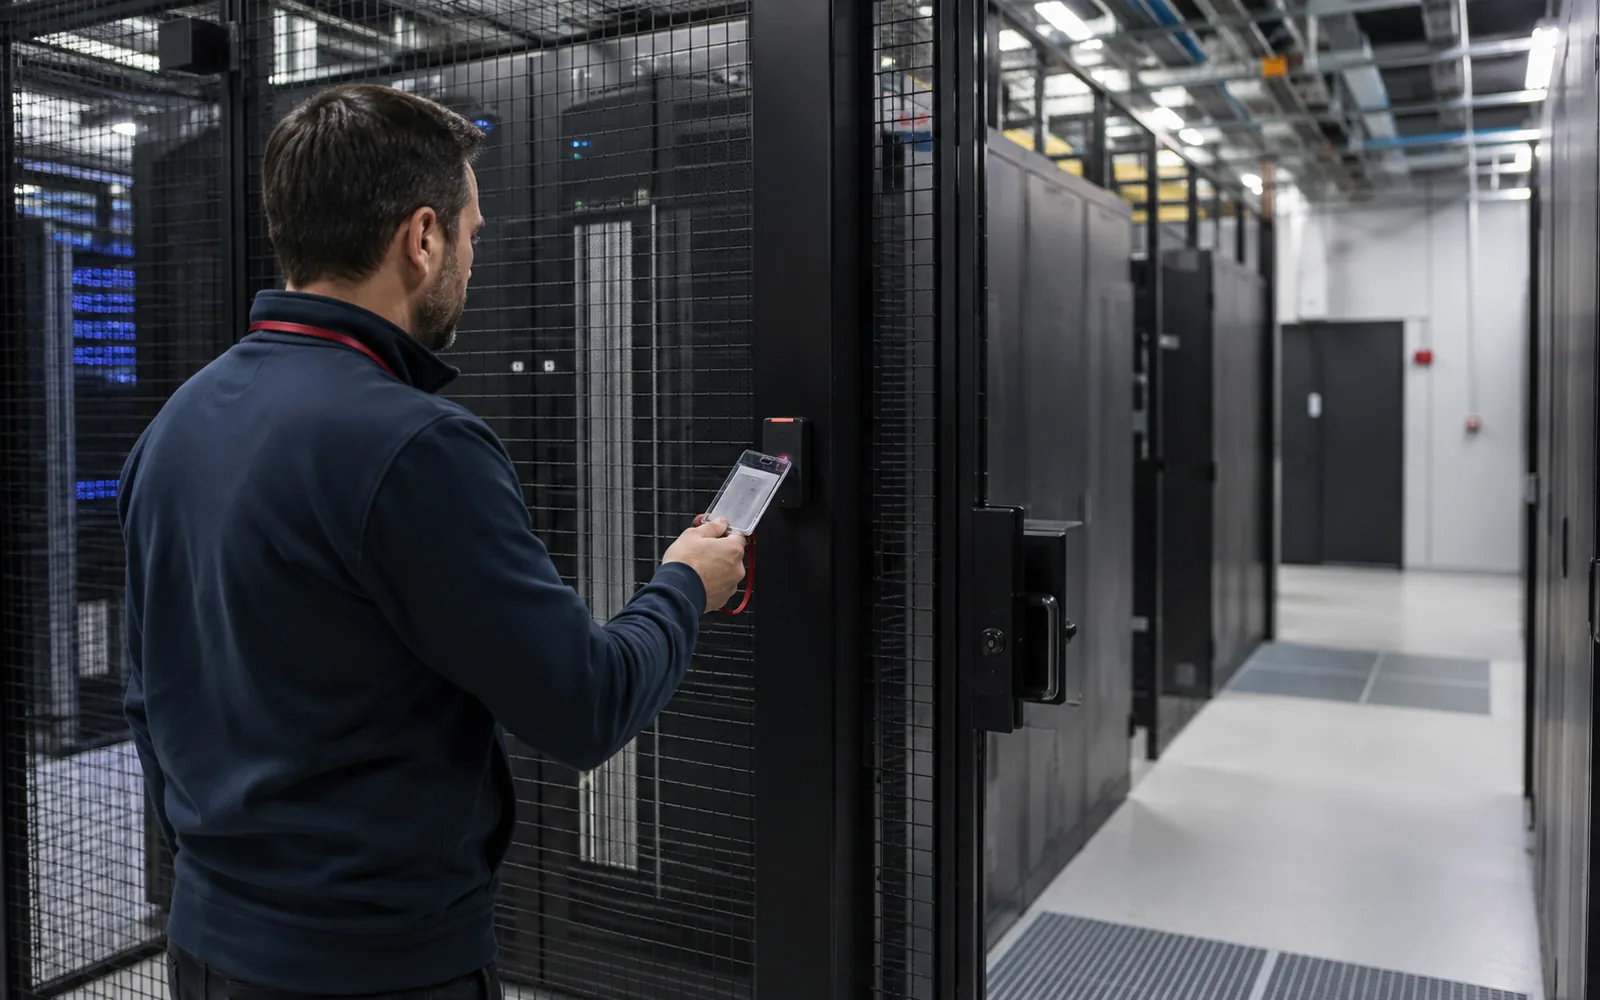
Concrètement, les constats reviennent souvent : des droits d’accès accumulés au fil des années sans revue, des procédures d’escorte contournées aux heures de forte activité, une vidéosurveillance dense mais sans doctrine de levée de doute, des zones techniques extérieures accessibles. En pratique, ces écarts apparaissent d’abord lors d’un audit client. Par exemple, un badge resté actif après un départ suffit à remettre en cause toute la chaîne.
Ce qui change selon le contexte
- Ainsi, une salle serveurs isolée et un local de groupes électrogènes n’ont pas les mêmes exigences d’accès.
- En revanche, les prestataires de maintenance (climatisation, électricité, incendie) entrent souvent en dehors des horaires d’exploitation : leur accès doit être prévu, pas improvisé.
- Enfin, un site unique et un campus multi-bâtiments n’appellent pas la même organisation de la surveillance.
Ce que nous apportons
- Audit indépendant de la chaîne de protection physique, du périmètre au rack
- Plan de sécurisation intégrant redondance et modes dégradés
- Préparation NIS2/REC sur le volet physique et organisationnel, en lien avec vos équipes cyber
- Procédures d’accès, d’escorte et de gestion des intervenants réellement applicables
- Contrôle des prestations de surveillance, y compris en horaires creux
Questions fréquentes sur la sûreté des data centers
Faut-il un audit avant d’étendre un data center ?
Oui, dès la phase de conception. Ainsi, la sûreté des data centers coûte le moins cher à organiser, car il est en effet plus simple de placer un contrôle d’accès que de le reprendre après la mise en service.
Quelle différence entre sûreté et cybersécurité sur ce type de site ?
La sûreté protège les accès et les locaux physiques. La cybersécurité protège les systèmes. En revanche, les deux se coordonnent, sans se remplacer. Les exigences de résilience sont fixées par la directive NIS2 (UE) 2022/2555.
Un prestataire externe peut-il gérer les accès ?
Oui, il peut opérer le dispositif. Toutefois, le donneur d’ordre doit garder la maîtrise des règles et des contrôles.
De plus, pour approfondir, voir comment dimensionner un dispositif de sûreté, en particulier pour les zones sensibles.
Résultats de décision attendus pour la sûreté des data centers
Par conséquent, pour la sûreté des data centers, le résultat attendu est une cartographie objective des écarts entre promesse et réalité, une feuille de route priorisée par la criticité, des réponses solides aux audits clients, et un dispositif dont la robustesse se démontre. Par ailleurs, les preuves doivent être à l’appui.
Votre chaîne de protection est-elle continue ?
Opérateur, hébergeur ou salle serveur d’entreprise : échangeons sur votre zonage et vos exigences.